Hash, Signatur und Verschlüsselung
Lernziel
Unterscheide Integrität, Autorisierung und Vertraulichkeit.
Grundlagen
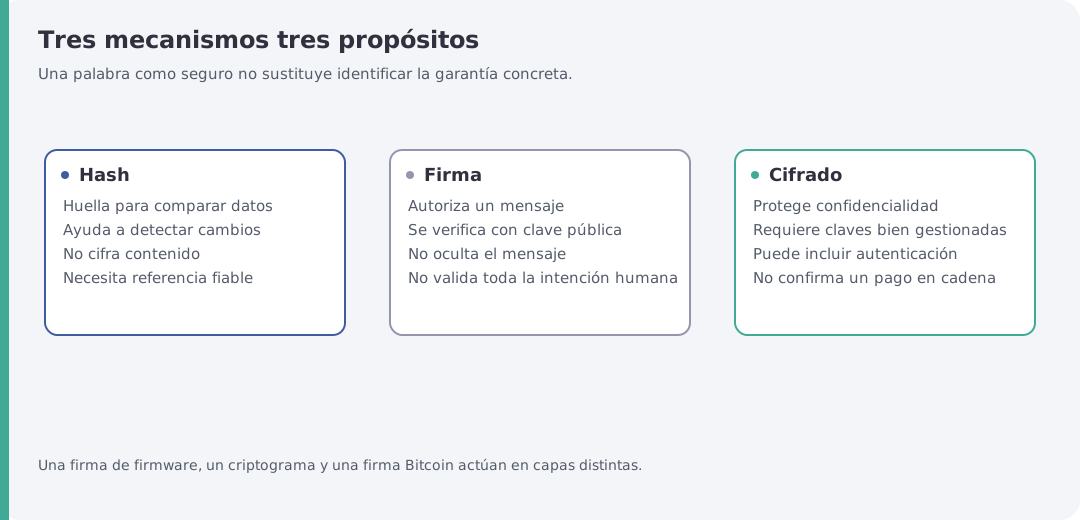
Eine Hashfunktion bildet Daten auf einen Fingerabdruck fester Länge ab. Der Vergleich mit einem bekannten Wert hilft, Änderungen zu entdecken. Er verschlüsselt die Datei nicht und identifiziert für sich genommen auch nicht den Herausgeber. Stammen Datei und Hash von derselben kompromittierten Seite, könnten beide ersetzt sein.
Ein privater Schlüssel erzeugt Signaturen. Der zugehörige öffentliche Schlüssel erlaubt ihre Prüfung. Eine Signatur bindet nach den Regeln des Algorithmus eine Autorisierung an eine konkrete Nachricht. Sie verbirgt den signierten Inhalt nicht. Bei Bitcoin erfüllt eine gültige Signatur einen Teil der Ausgabebedingungen.
Verschlüsselung soll Inhalte nur mit der passenden Berechtigung lesbar machen. Authentifizierte Verschlüsselung erkennt zusätzlich Manipulationen. Bei Cuvex schützen Kryptogramme Geheimnisse, signierte Transaktionen autorisieren Ausgaben und verschlüsselte Kanäle transportieren Nachrichten. Das sind unterschiedliche Objekte, obwohl alle Kryptografie nutzen.
Ein menschliches Passwort durchläuft meist eine Ableitungsfunktion, bevor es als kryptografischer Schlüssel dient. „AES-256“ bezeichnet Algorithmus und Schlüssellänge, macht ein vorhersehbares Passwort aber nicht stark. Erzeugung, Implementierung, Aufbewahrung, Anzeige und Wiederherstellung tragen zur Gesamtsicherheit bei.
Ein komplex aussehender QR-Code ist nicht automatisch sicher. Prüfe Inhalt, Ersteller und beabsichtigte Verarbeitung durch die App. Bitte den Tutor vor der Freigabe um eine Erklärung des Zwecks, ohne das Geheimnis preiszugeben.
Übung
- Ordne „Dateiänderung erkennen“, „Seed verbergen“ und „Zahlung autorisieren“ Hash, Verschlüsselung und Signatur zu.
- Ändere einen Buchstaben eines fiktiven Textes und beobachte den neuen Hash. Nutze keine Geheimnisse.
- Erkläre, weshalb eine Transaktion öffentlich und zugleich signiert sein kann.
Zeig, was du kannst
Beschreibe gewünschte Garantie und zugehörigen Mechanismus. Verwende „verschlüsselt“ nicht für alles, was sicher ist.
Häufige Frage
Belegt ein Firmware-Hash Fehlerfreiheit? Nein. Bei vertrauenswürdiger Referenz identifiziert er Bytes. Audit, Herstellersignatur und physischer Test beantworten unterschiedliche Fragen.
Hier kannst du pausieren
Halte die drei Zuordnungen fest.
Lesen, Selbsteinschätzung und praktische Geräteprüfung sind verschieden. Das Ergebnis ist kein Zertifikat.