Hash firmas y cifrado
Objetivo
Distinguir integridad, autorización y confidencialidad.
Comprender
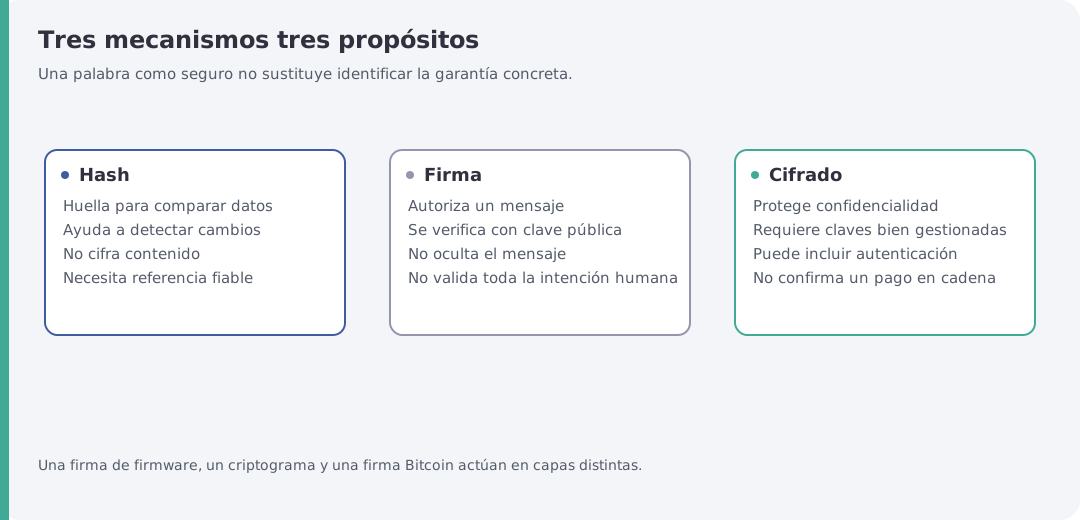
Un hash transforma datos en una huella de longitud fija. Comparar una huella conocida ayuda a detectar cambios; no cifra el archivo ni identifica por sí solo a quien lo publicó. Si descargas archivo y hash desde la misma página comprometida, el atacante puede haber sustituido ambos.
Una clave privada permite crear firmas; la clave pública correspondiente permite comprobarlas. La firma vincula una autorización a un mensaje concreto según el algoritmo y sus reglas. No oculta el contenido firmado. En Bitcoin, una firma válida es una parte de las condiciones necesarias para gastar una salida.
El cifrado busca que un contenido solo pueda leerse con la capacidad adecuada. El cifrado autenticado añade detección de alteraciones. En el ecosistema Cuvex hay criptogramas que protegen secretos, transacciones firmadas que autorizan gastos y canales cifrados que transportan mensajes. No son objetos equivalentes aunque todos usen criptografía.
Una contraseña humana suele pasar por una función de derivación antes de usarse como clave criptográfica. «AES-256» describe el algoritmo y tamaño de clave, pero no convierte una contraseña predecible en una elección fuerte. La generación, implementación, almacenamiento, pantalla y recuperación forman parte de la seguridad total.
Tampoco se deduce que un QR sea seguro porque parezca complejo. Hay que conocer qué contiene, quién lo produjo y qué va a hacer la aplicación con él. Antes de aceptar una acción, pide al tutor que explique su finalidad sin solicitar el dato privado.
Práctica
- Asocia «detectar cambio de archivo», «ocultar una semilla» y «autorizar un pago» con hash, cifrado y firma.
- Cambia una letra de un texto ficticio y observa que su hash cambia; no uses secretos para esta demostración.
- Explica por qué una transacción puede ser pública y estar firmada a la vez.
Demuestra
Puedes describir qué garantía buscas y qué mecanismo la aporta, sin usar «encriptado» como sinónimo de todo lo seguro.
Duda frecuente
¿Un hash de firmware certifica que no tiene fallos? No. Identifica bytes si la referencia es fiable. Una auditoría, una firma de fabricante y una prueba física responden a preguntas diferentes.
Punto de pausa
Guarda las tres correspondencias del ejercicio.
La lectura, la autoevaluación y la práctica física son distintas. Este resultado no es un certificado.