L41 · M09
マルチシグウォレットを設計する
学習目標
想定される紛失や侵害に耐えられる署名閾値を選びます。
解説
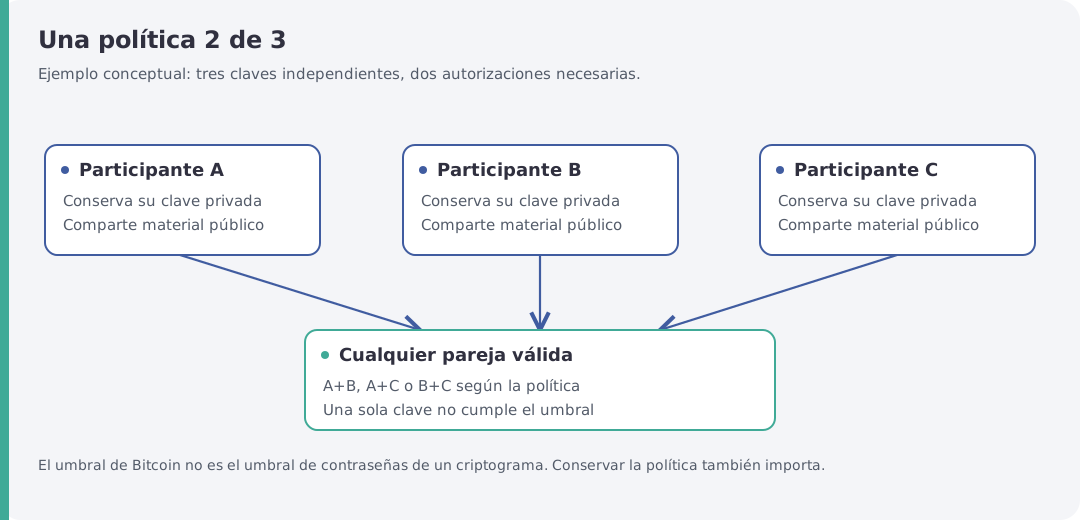
N人中M人のポリシーでNは異なる鍵を持つ参加者数、Mは必要署名数です。3人中2人なら1鍵を使えなくても支払えますが、2鍵が侵害されると支出を承認できます。3つのシードを同じ場所に置いたり同じ機会に露出させたりすれば独立性は下がります。
確認したCuvexマルチシグはネイティブP2WSH、sortedmulti、BIP48導出を使います。構造上のポリシー鍵上限はOriginalが6、BITが15です。併用する場合は制約の厳しい参加者と実際の転送容量に合わせます。構造上の上限内でも鍵や入力が多いポリシーが収まるとは限りません。
アプリはポリシーの関係を満たす閾値を扱いますが、N人中1人なら支出に協力は不要です。ファームウェアはこのリスクに個別警告を表示します。数を増やせば調整、費用、復旧資料、動かせなくなる可能性も増えます。
MuSig2はSchnorr署名を集約する別方式で、基本はN人中N人であり任意の5人中3人ではありません。確認したFinal版ファームウェアにTaproot入力の署名、MuSig2、Miniscriptの実装はありません。P2TRを宛先にできてもTaprootウォレットから署名できる証拠ではありません。
演習
- 参加者が独立したリスクを持つ、架空の3人中2人の構成を設計します。
- 鍵を1つ失う場合と1つ侵害される場合を模擬し、できること・できないことを説明します。
- より大きなポリシーを選ぶ前にモデルごとの上限を確認します。
理解を確認する
設計の紛失耐性、攻撃成立の閾値、共通の依存先を説明します。
よくある質問
マルチシグでは他の人のシードも知る必要がありますか。いいえ。各自の秘密の能力を保ち、ポリシー構築・復旧に必要な公開情報を共有するのが目的です。
中断するとき
架空の参加者とその責任を含め設計を保存します。
読了、自己評価、実機での実践は別のものです。この結果は認定証ではありません。