멀티시그 지갑 설계하기
학습 목표
예상 가능한 분실과 침해를 견디는 서명 임계치를 선택합니다.
이해하기
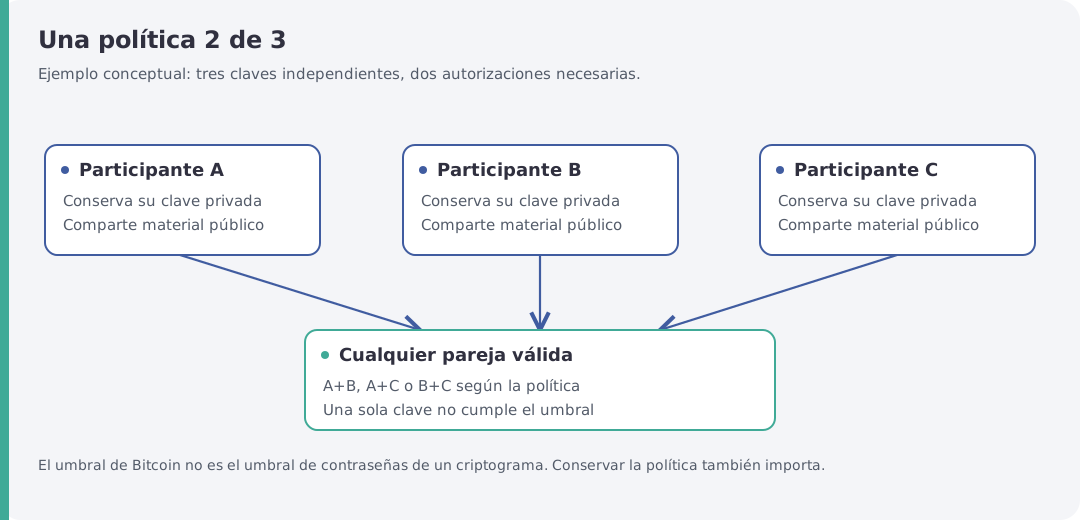
N명 중 M명 정책에서 N은 서로 다른 키를 가진 참여자 수, M은 필요한 서명 수입니다. 3명 중 2명은 한 키를 쓸 수 없어도 되지만 두 키가 침해되면 지출을 승인할 수 있습니다. 세 시드를 같은 곳에 두거나 같은 노출에서 생성하면 독립성이 줄어듭니다.
검토된 Cuvex 멀티시그는 네이티브 P2WSH, sortedmulti, BIP48 파생을 씁니다. 구조상 정책 키 한도는 Original이 6개, BIT가 15개입니다. 함께 사용하면 더 제한적인 참여자와 실제 전송 용량을 따라야 합니다. 구조상 최대치 이내여도 키와 입력이 많은 정책이 들어간다는 보장은 없습니다.
앱은 정책 관계에 맞는 임계치를 지원하지만 N명 중 1명이면 지출에 협력이 필요하지 않습니다. 펌웨어는 이 위험을 따로 경고합니다. 숫자를 키우면 조율, 비용, 복구 자료, 잠길 가능성도 늘어납니다.
MuSig2는 별도의 Schnorr 서명 집계 방식으로 기본은 N명 중 N명이며 임의의 5명 중 3명이 아닙니다. 검토한 Final 펌웨어에는 Taproot 입력 서명, MuSig2, Miniscript가 구현되지 않았습니다. P2TR를 수취처로 허용해도 Taproot 지갑의 지출을 서명할 수 있다는 증거는 아닙니다.
실습
- 참여자별 위험이 독립적인 가상 3명 중 2명 구성을 설계하세요.
- 키 하나 분실과 키 하나 침해를 각각 가정하고 가능한 일과 불가능한 일을 설명하세요.
- 더 큰 정책을 선택하기 전 모델별 한도를 확인하세요.
이해 확인
설계의 손실 내성, 공격 임계치, 공통 의존성을 설명하세요.
자주 묻는 질문
멀티시그는 서로의 시드를 알아야 하나요? 아니요. 각자 비밀 권한을 유지하고 정책 구성·복구에 필요한 공개 정보만 공유하는 것이 목적입니다.
잠시 멈추기
가상 참여자와 책임을 포함해 설계를 보관하세요.
읽기, 자기 평가, 실물 실습은 서로 다릅니다. 이 결과는 인증서가 아닙니다.