Projektowanie portfela wielopodpisowego
Cel
Dobierz próg odporny na prawdopodobne utraty i naruszenia kluczy.
Zrozumienie tematu
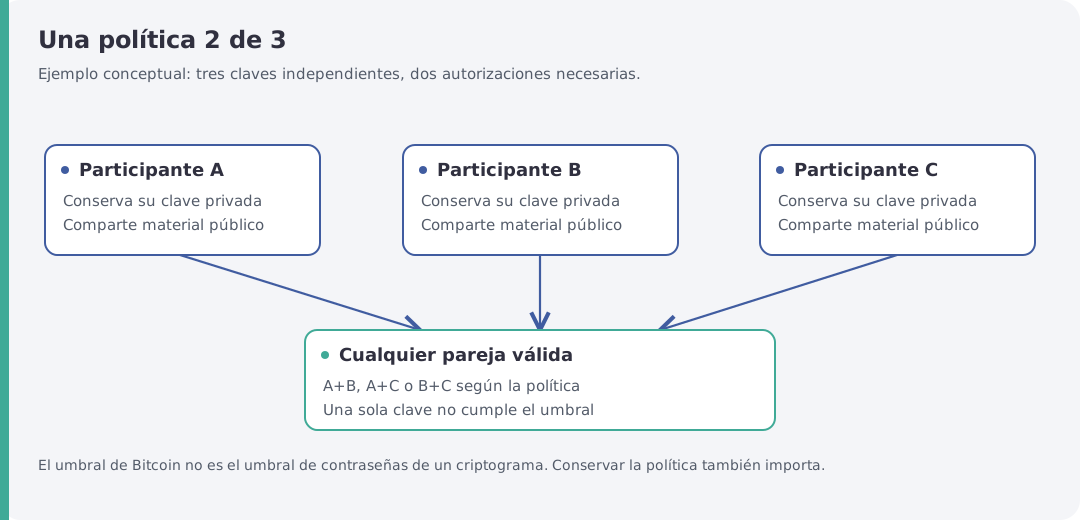
W polityce M z N liczba N oznacza uczestników z odrębnymi kluczami, a M wymaganą liczbę podpisów. Schemat 2 z 3 toleruje niedostępność jednego klucza. Przejęcie dwóch kluczy może jednak umożliwić wydatek. Jeśli trzy frazy znajdują się w jednym miejscu lub wynikają z tego samego ujawnienia, niezależność maleje.
Sprawdzony profil wielopodpisowy Cuvex używa natywnego P2WSH z sortedmulti i wyprowadzaniem BIP48. Struktura Original obsługuje do sześciu kluczy polityki, a BIT do piętnastu. Przy obu modelach obowiązują ograniczenia słabszego uczestnika i rzeczywisty rozmiar nośnika. Maksimum struktury nie gwarantuje zmieszczenia polityki z wieloma kluczami i wejściami.
Aplikacja obsługuje progi zgodne z zależnościami polityki, ale 1 z N nie wymaga współpracy przy wydaniu. Firmware zachowuje osobne ostrzeżenia o tym ryzyku. Większa liczba zwiększa także koordynację, koszty, ilość materiału odzyskiwania i możliwość blokady.
MuSig2 to odrębny schemat agregacji podpisów Schnorra, sam w sobie N z N, a nie dowolne 3 z 5. Badane wersje Final nie implementują podpisywania wejść Taproot, MuSig2 ani Miniscript. Obsługa odbiorcy P2TR nie dowodzi możliwości podpisywania z portfela Taproot.
Ćwiczenie
- Zaprojektuj fikcyjną politykę 2 z 3 z niezależnymi zagrożeniami dla uczestników.
- Zasymuluj utratę jednego klucza i przejęcie jednego klucza. Wyjaśnij, co można, a czego nie można zrobić.
- Przed wyborem większej polityki sprawdź limity modeli.
Sprawdź swoje umiejętności
Określ tolerancję utraty, próg ataku i wspólne zależności projektu.
Częste pytanie
Czy wielopodpis wymaga wzajemnej znajomości fraz seed? Nie. Każdy zachowuje prywatną zdolność podpisu. Udostępnia się publiczne dane potrzebne do zbudowania i odzyskania polityki.
Miejsce na przerwę
Zachowaj projekt z fikcyjnymi uczestnikami i ich odpowiedzialnością.
Czytanie, samoocena i praktyka ze sprzętem to różne rzeczy. Wynik nie jest certyfikatem.