L11 · M03
雜湊、簽章與加密
學習目標
區分完整性、授權和保密性。
理解概念
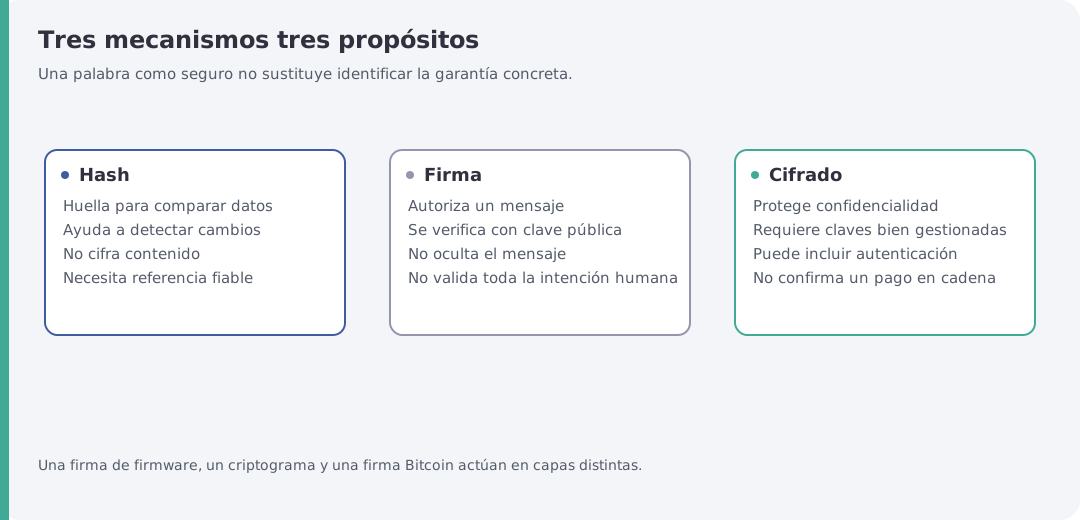
雜湊值將資料轉化為固定長度的痕跡。比較已知的印記可以幫助檢測變更;它不會計算檔案,也不會單獨識別誰釋出了檔案。如果您從同一頁面下載檔案和雜湊值,攻擊者可能已經取代了兩者。
私鑰 可以建立 簽章;相應的 公鑰 可以檢查它們。簽名將許可證與特定資訊根據演算法和規則進行聯絡。它不隱藏簽名的內容。在 比特幣 中,有效的簽名是花費出門所需條件的一部分。
加密 只需要適當的容量才能閱讀內容。驗證式加密 顯示變異檢測在Cuvex生態系統中,有密文保護秘密、簽署交易、授權支出和傳輸訊息的加密渠道。它們不是相同的物件,儘管所有人都使用加密。
人類 密碼 通常透過 衍生 功能,然後將其作為加密 金鑰 使用。“AES-256”描述了金鑰的演算法和尺寸,但它不會使一個可預測的密碼成為一個強大的選擇。建立、實施、儲存、螢幕和恢復是整體安全的一部分。
也不能說QR是安全的,因為它看起來很複雜。需要知道它包含什麼,誰生產了它,以及應用程式將如何使用它。在接受行動之前,請求導師解釋其目的,而不要求隱私資料。
練習
- 與“檢測檔案變更”,“隱藏一個種子”和“授權付款”與雜湊值,加密和簽名。
- 改變一個虛構文字的字母,並注意到你的雜湊值正在改變;不要使用秘密來展示這個。
- 解釋為什麼交易可以公開並同時簽署。
檢驗學習成果
您可以描述您正在尋找什麼保證,以及它提供什麼機制,而不使用“加密”作為所有安全的同義詞。
常見問題
雜湊值 韌體 是否證明沒有故障?不。確定如果參考是可靠的。一個審計,一個製造商簽名和一個物理測試回答不同的問題。
暫停點
保留三份工作日期。
閱讀、自我評量與實機操作各不相同。此結果並非證書。